随着人工智能的发展,各种监控场景正在不断演进。如学校每间教室都装了摄像头,最早只是为了监考等学校的基本业务,但是前一段网上流传的一张人工智能监控学生课堂一举一动的图片引发热议。
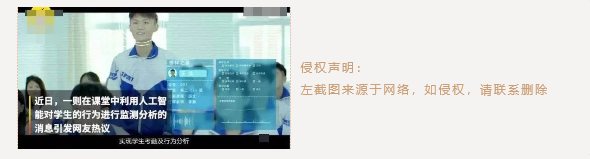
图片中人工智能可以识别学生的举手、玩手机、睡觉、听讲等行为。负责监控的公司虽表示此图为该公司技术场景化概念演示,目前仅停留在技术展示阶段,仍未落地应用,但不少人质疑,这种可以随意摘取个人习惯、动作轨迹、表情神态等生物识别特征的技术,是否会侵犯到个人隐私?
欧盟GDPR法规第6条第1款表述的关于处理个人数据明确规定需获得个人“同意”,即数据主体同意出于一个或多个特定目的处理其个人数据(原文:the data subject has given consent to the processing of his or her personal data for one or more specific purposes)。
因此数据处理者需理解GDPR如何规范“同意”的有效性,有助于解决长久以来在个人数据处理上“同意”被滥用的问题,下面就“同意”如何界定是否自由给出进行分析科普。
一、双方权利失衡下的同意:
公司和员工间,公司对员工有一定的处置权,相对处理强势地位,因此在公司向员工征求同意时可能带有一定的强迫性。如年会前拍视频,有些员工不愿意将个人画面被放到视频中,这时,公司不得对该类员工采取歧视行为或不公平对待。
二、非履行合同必要处理的同意:
对履行合同来说,包括服务条款,需考虑到是否存在根本就是没有必要进行的个人数据处理活动。如银行请求将个人信息提供给第三方直复营销公司的同意,不能因不同意银行将拒绝提供银行服务、关闭账户,或增加费用。
三、不同目的个人数据处理下同意的区分:
商家服务的提供,可能涉及多个目的,此类情形,个人有权选择同意哪个/哪些处理,不同意哪个/哪些处理,同意选项需分开。如零售商将个人信息给到市场部,同时也给到集团其他公司内部共享使用两种目的设置一个同意选项,视为非自由给出。
四、同意或取消同意的要求:
公司要能展示/证明当个人拒绝或取消同意不存在损害个人情形。如撤销同意不会使当事人承担任何费用,或对其恐吓、胁迫或带来显著的负面影响等其他危害。
如公司在“同意”方面所说的要求,则被认定为该“同意”为非自由给出,是无效的。如对上述监控识别学生的举手、玩手机、睡觉、听讲等行为,需事先告知学生并且在学生自愿接受同意的情况下才可实施。如学生法定年龄属于儿童,还需获得其父母或监护人的同意(16岁以下或根据所在国,但欧盟最低不能小于13岁)。同意除需自由给出要求外,GDPR还规定了其他要求:如目的明确、信息告知、涉敏数据处理特别要求等。当采用“同意”为法律基础时,重中之重是企业有义务评估是否满足获取同意有效性的全部要求。
数字化生存环境,个人隐私保护面临着前所未有的挑战。而对于企业,以什么样的态度和方式来管理隐私,如云服务、财务结算、票务、酒店服务提供方在处理数据方面是否是碎片化还是全面管理、是否能获得客户的高度信任,已成为企业核心竞争力中必不可少的一个要素。
快速了解企业实施隐私管理的必要性和重要性,明确隐私管理的目标,熟悉国际上涉及隐私管理的相关法规和标准,了解企业实施隐私管理的层级顺序、方案选择及落地步骤,从而构建企业隐私管理长效机制,实现隐私合规。
强烈推荐由SGS倾力打造,新鲜出炉的“企业如何实现隐私可信”在线培训课程
一、六大必学理由
1、内容高效实用
2、突出难点重点
3、站位准确不误导
4、主创资深专家
5、团队专业打磨
6、权威深入解读
二、课程5大收益
1、认识隐私管理对企业的重要性
2、提升企业员工隐私保护的意识
3、了解需要参照怎样的要求实施企业隐私管理
4、了解企业个人隐私管理的三大目标、三个管理层级
5、如何选择适合自身企业隐私管理方案以及落地步骤
三、课程主创专家
SGS资深专家 Alan Qian(AQ)
1、浙江大学工学学士
2、中国人民大学工商管理硕士
3、CCAA ISO 9001,ISO 22301,IRCA ISO/IEC 27001审核员
4、GDPR隐私管理产品经理
擅长领域
擅长战略规划与实施、企业运营体系构建、流程及内控管理、学习发展与知识管理、任职与绩效薪酬管理、风险管理、业务连续性管理、精益生产等。
曾参与企业服务模式变革、海外制造运营体系建设、业务连续性管理项目、企业流程绩效开发、知识管理变革、基于SOA架构的IT变革、供应链风险管理、全球制造网络布局调研及规划等课题项目。
重磅热课 限时特惠
除此之外,如需更多欧盟GDPR隐私管理相关内容,或了解SGS在GDPR领域内的服务详情,欢迎微信公众号留言互动,作为国际公认的检验、鉴定、测试和认证机构,在IT服务领域,SGS可以提供包括:
ISO/IEC 27001 信息安全管理体系
ISO/IEC 27701隐私信息管理体系
ISO/IEC 20000 IT服务管理体系
ISO/IEC 27017 云服务信息安全规范
ISO/IEC 27018 公共云个人信息( PII)处理者的信息安全控制规范
ISO 22301 业务连续性管理体系
CSA STAR 云安全联盟云安全评估认证
GDPR相关的培训和认证服务。
16th Floor, Block A, No.73 Fucheng Road, Century Yuhui Mansion,
北京, Haidian District, 中国大陆